Hindistan’da, CoinDCX’teki 19 Temmuz güvenlik ihlali, $44 milyon dijital varlığın çalınmasının ardından kendi personel mühendisinin tutuklanmasına yol açtı.
İçindekiler
CoinDCX’te 44 milyonluk hırsızlık nasıl gerçekleşti?
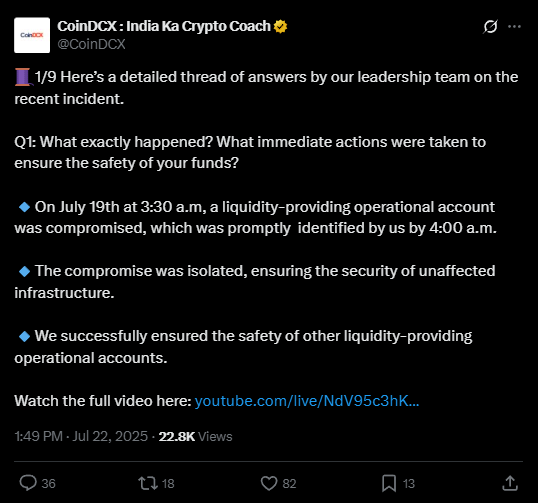
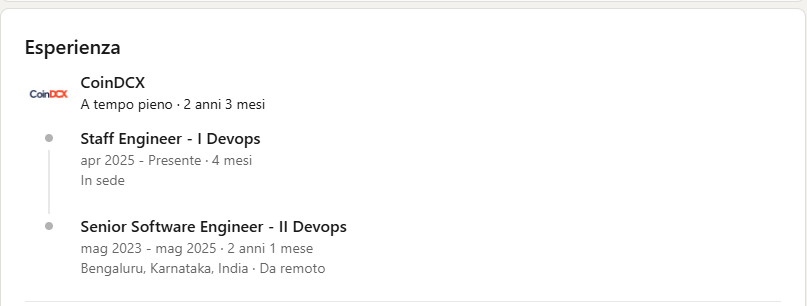
18 Temmuz’u 19 Temmuz‘a bağlayan gece, yetkisiz bir erişim CoinDCX sistemlerini etkiledi. Bilinmeyen bir aktör önce 1 USDT’yi harici bir cüzdana aktardı, ardından gerçek darbeyi gerçekleştirdi: $44 milyon altı farklı cüzdana taşındı. İç kaynaklar, saldırının Rahul Agarwal‘ın kimlik bilgileri kullanılarak gerçekleştirildiğini doğruluyor. Agarwal, Mayıs 2023’te işe alınmış ve Nisan 2025’te kıdemli mühendis olarak terfi ettirilmişti.
Operasyon, Agarwal’ın şirket dizüstü bilgisayarına malware yüklenmesiyle mümkün hale getirildi, muhtemelen yan iş faaliyetlerinden gelen dosyaların içine gizlenmişti. CoinDCX, çalışanın şirket cihazlarının ekstra kullanımını yasaklayan politikaya rağmen dört özel müşteri için serbest çalışan olarak işe alındığını belirledi.
Rahul Agarwal kimdir ve polis onu neden tutukladı?
Rahul Agarwal, 30 yaşında, Bengaluru’da CoinDCX için iki yıldan fazla bir süredir DevOps mühendisi olarak çalışıyordu. Staff engineer olarak terfisi çok yeniydi, ancak polis onu olaydan sonraki saatlerde durdurdu.
Soruşturmacılar, iş dizüstü bilgisayarına el koydu ve dijital aramalar başlattı. Agarwal, hırsızlıkla doğrudan bir ilgisi olduğunu reddetti, ancak social engineering yoluyla yapılan ihlal için temel olan ekstra faaliyetler için şirket bilgisayarını kullandığını kabul etti.
CoinDCX, CEO aracılığıyla tutuklamayı kamuoyuna doğrulamadı, ancak sofistike bir sosyal saldırı üzerine soruşturmaların hâlâ devam ettiğini ve basına daha spesifik açıklamalar yapılmasını engellediğini belirten bir not yayımladı.
Teknik olarak ne oldu? Neden eşi benzeri görülmemiş bir durum?
Neblio Technologies, CoinDCX operatörü tarafından toplanan bilgilere göre, saldırı “klasik” bir social engineering tekniği kullanılarak gerçekleştirildi: suçlular, Agarwal’ı muhtemelen sahte bir serbest hizmet karşılığında veya phishing e-postası yoluyla zararlı bir yazılım yüklemeye ikna ettiler. Daha sonra, kötü amaçlı yazılım, başka bir exchange’e likidite için ayrılmış bir dahili sunucu hesabına tam erişim sağladı.
Borsa, kullanıcı fonlarının hiçbirine dokunulmadığını açıkladı; kayıp, borsalar arası likidite yönetimi için şirket rezervlerini ilgilendiriyor. Ancak, itibar zararı ve söz konusu miktar, önemli bir operatörün bile ne kadar hacklenebilir olduğuna dair önemli bir uyarı teşkil ediyor.
CoinDCX, kullanıcılar ve kripto sektörü için sonuçlar nelerdir?
CoinDCX CEO’suna göre, bu kriz, genellikle hafife alınan çalışanlara yönelik hedefli saldırıların çok yüksek riskini ortaya koyuyor.
“En modern tehditlerin çoğu sadece merkezi bilgi işlem yapılarına değil, mühendisler ve sistem yöneticilerine de yöneliktir,”
diye belirtti. İhlal, kullanıcıların kripto pozisyonlarını tehlikeye atmadı, ancak platformun yönetimi için kullanılan kaynakları etkiledi (örneğin, borsalar arası işlemler).
CoinDCX’e göre, sonuçlar geniş kapsamlı olacak: tüm BT politikalarının gözden geçirilmesi, bazı işlevlerin geçici olarak askıya alınması ve kesinlikle kaybedilen kaynakların yeniden kredilendirilmesi aşaması. Eğer yalnızca kötü amaçlı yazılım-sosyal mühendislik yoluyla olduğu doğrulanırsa, bu, tüm Hint kripto ekosistemi için bir emsal teşkil edecektir.
CoinDCX, 44 milyonluk hırsızlık sonrası ne diyor?
Resmi açıklama son derece temkinli. Borsa güvenlik ekibi, yetkililerle işbirliği içinde, kapsamlı iç denetimler ve bireysel ve süreç sorumlulukları üzerine soruşturmalar başlattı. Şirket, özel anahtarların ve kullanıcı varlıklarının her zaman korunduğunu vurguladı, ancak yaşanan olay tüm sektörü insan kaynaklı risklere karşı savunma stratejilerini “radikal bir şekilde yeniden düşünmeye” zorladı.
CEO’ya göre:
“saldırı yüksek karmaşıklıkta olup, sosyal mühendislik ve iş istasyonlarının uygunsuz yönetimi yoluyla tetiklenen uluslararası bir ihlal trendini takip etmektedir.”
Yetkililer nasıl hareket ediyor ve gelecekteki riskler nelerdir?
Bengaluru City polisi ve Neblio temsilcileri el konulan cihazları hâlâ analiz ediyor. Şu anda Agarwal ile hackerlar arasında doğrudan bir bağlantı bulunmamakta, ancak ihlal edilen erişim zinciri çalışanın dizüstü bilgisayarındaki yetkisiz etkinlikten kaynaklanmaktadır. Banka bilişim sistemlerine yetkisiz erişim ve ağırlaştırılmış hırsızlık için resmi bir rapor açıldı.
Sistemik düzeyde, bu durum borsaların izinler, izleme, cihaz politikası ve ekiplerinin alışkanlıklarını gözden geçirmesini gerektiriyor, özellikle freelance faaliyetler, eklentiler, uzantılar ve çalışanlarla paylaşılan dosyalar konusunda dikkat edilmesi gerekiyor. Bu, Hindistan hükümeti tarafından talep edilen yeni uyum kuralları üzerinde de etkili olan bir uyarıdır.
Şimdi ne oluyor: etki, beklentiler ve kripto dünyasında gerilim
CoinDCX’in geleceği soruşturmanın sonuçlarına ve özellikle kullanıcılar üzerindeki itibar etkisine bağlı kalıyor. Kısa vadede, hiçbir kullanıcı fonu tehlikede görünmüyor, ancak güven kaybı diğer hizmetlere kitlesel hareketlere yol açabilir. Kripto sektörü şimdi ana saldırı vektörü olarak “insan” riskini ele almak zorunda. CoinDCX vakası, odağı otomatik sistemlerden bireylere ve süreçlere kaydırıyor.
Bu ilginç olacak – ve yetkililer bunu biliyor – hangi politikaların bu büyük sosyal mühendislik dalgasından sonra exchange ve DeFi şirketlerini güçlendireceği. Gelişmeleri, hem resmi X profilinde hem de ana Telegram kanallarında güncellemeler ve derinlemesine analizler için takip edin.