Günümüzde AI güvenliği, insan kontrolü, ajan kimliği ve operasyonel izolasyon gerektiriyor. Amazon, giderek daha otonom hale gelen AI ile, şirketlerin yanıt sürelerini birkaç saniyeye indirmesi, ajanların her hareketini izlemesi ve riskleri ve saldırıları önlemek için insan yetkilendirme sistemlerini uygulaması gerektiğini gösteriyor.
İçindekiler
AI Güvenliğinin Yeni Paradigması
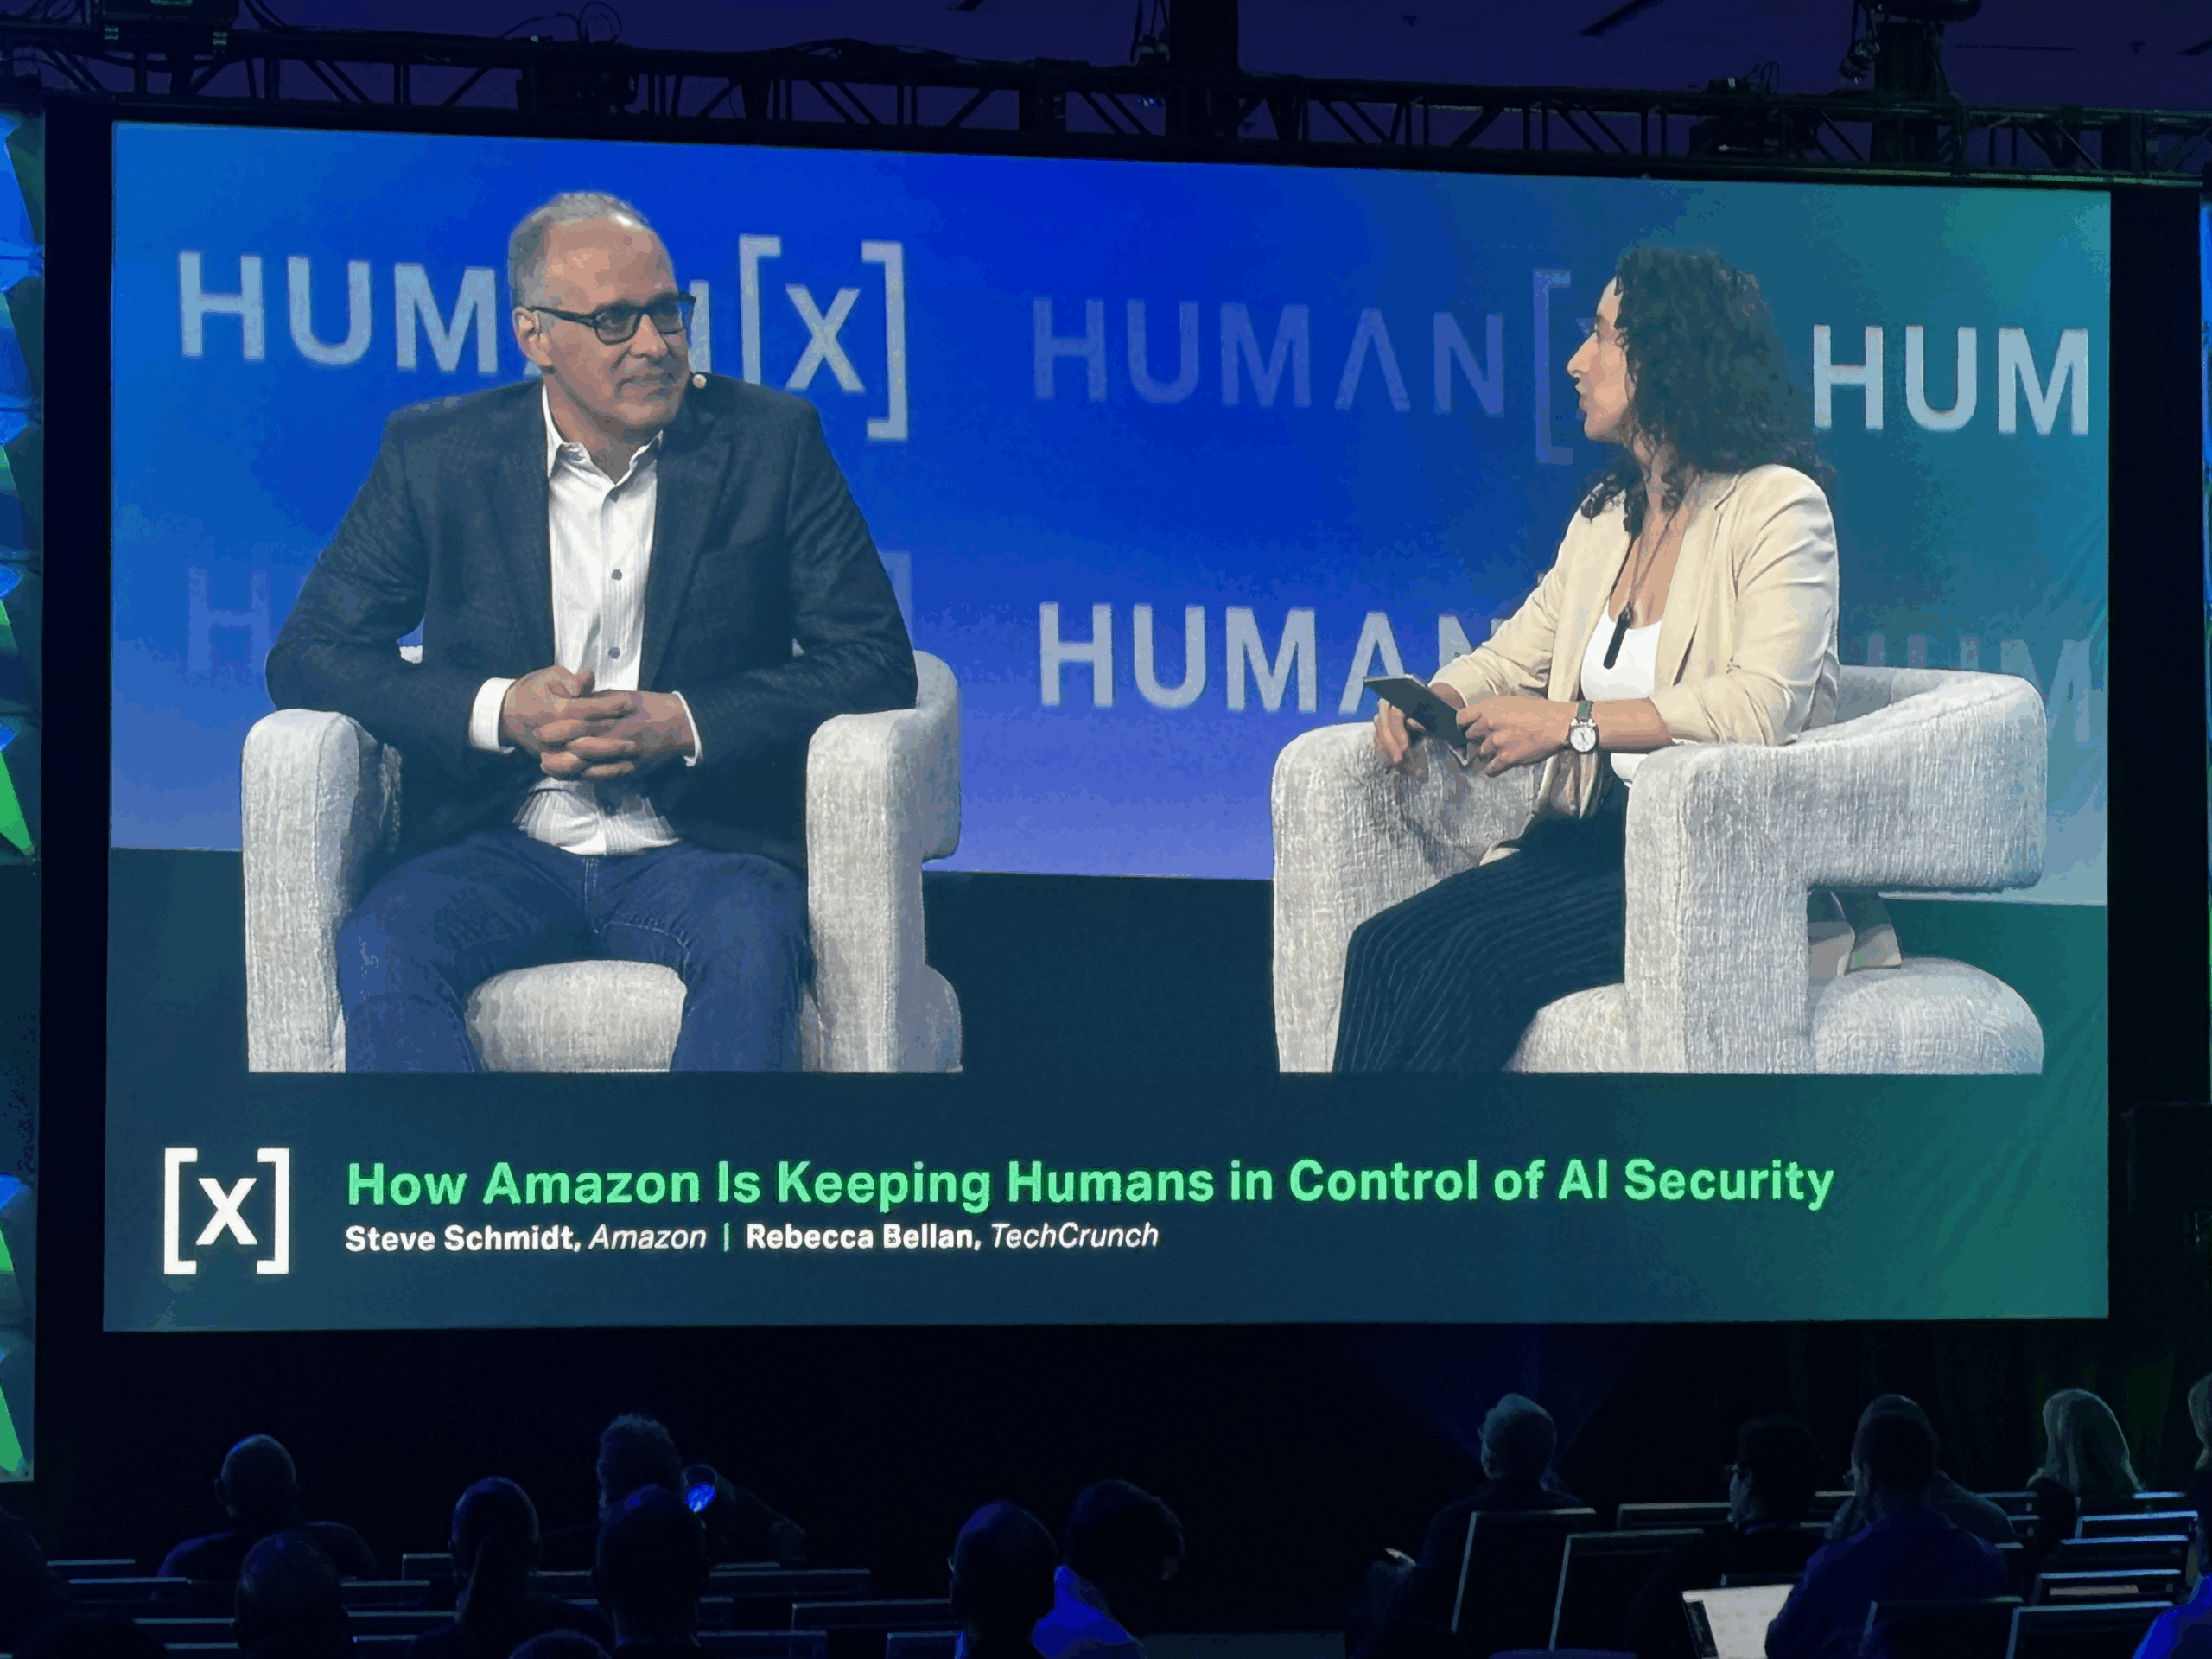
HUMAN X Konferansı’nda, Steve Schmidt önemli bir noktayı açıkladı: AI güvenliği artık teorik bir mesele değil, operasyonel ve acil bir konudur.
En somut gelişme şu şekildedir:
- daha az deneyime sahip saldırganlar, AI sayesinde daha etkili hale geliyor
- ileri düzey aktörler, saldırıları aynı anda birden fazla cephede ölçeklendirir
- yanıt süresi saatlerden dakikalara veya saniyelere düşer
Özetle: AI her şeyi hızlandırıyor — saldırılar, savunma, karmaşıklık.
Bu, şirketlerin artık geleneksel güvenlik modellerine güvenemeyeceği anlamına geliyor.
AI tehdit ortamını nasıl değiştiriyor
Gerçekten ne anlama geliyor?
Yapay zeka saldırı yeteneklerini demokratikleştiriyor.
Önceden net bir hiyerarşi vardı:
- Sınırlı yeteneklere sahip “script kiddies”
- son derece sofistike devlet aktörleri
Bugün bu fark azalıyor.
Somut Etki
- Daha sık ve geniş çaplı saldırılar
- Daha geniş saldırı yüzeyi
- Neredeyse gerçek zamanlı yanıt gereksinimi
En önemli şey: sadece saldırıların kalitesi değil, aynı zamanda hız ve miktar da artıyor.
AI Güvenliğinin Çifte Riski
Soru: Hangisi daha tehlikeli?
AI saldırıları mı yoksa AI’nin dahili kullanımı mı?
Cevap: her ikisi de
Schmidt’e göre, risk iki yönlüdür:
- AI sayesinde daha güçlü saldırganlar
- Yeni iç riskler (shadow AI)
Birçok çalışan, merkezi bir kontrol olmadan AI araçlarını kullanarak şunları yaratıyor:
- izlenmeyen erişimler
- hassas verilerin ifşası
- yönetim kaybı
Bu fenomen, shadow AI olarak bilinir.
Ajanların Kimliği: AI Güvenliğinin Temeli
Anahtar Tanım
Bir AI ajanı, bir kullanıcı veya sistem adına hareket eden otonom bir yazılım varlığıdır.
Amazon yenilikçi bir konsept tanıttı:
AI ajanlarına benzersiz bir kimlik atamak
Neden Temel Öneme Sahiptir
- İşlemlerin tam izlenebilirliği
- Denetim ve adli bilişim
- Yasal uyumluluk
Pratikte:
“Bu insan, bu ajanın bu veriler üzerinde bu eylemi gerçekleştirmesine neden oldu.”
Stratejik Etki
Şirketler, acenteleri şu şekilde ele almalıdır:
- ayrıcalıklı kullanıcılar
- denetlenebilir sistemler
- düzenlenmiş kuruluşlar
Konteynerleştirme: AI’ye Güvenmek Yerine Kontrol Etmek
Sorun
Sisteme tam erişimi olan bir AI ajanı şunları yapabilir:
- tüm verileri oku
- altyapıları değiştirmek
- kritik hasara neden olmak
Amazon Çözümü
Ajanlar izole ortamlarda (container veya VM) çalışmalıdır
Nasıl Çalışır
- container’dan “çıkan” her işlem izlenir
- izinler geçici ve sınırlıdır
- istekler diğer modeller tarafından doğrulanır
Özetle
Modern AI güvenliği, izolasyon + gözlemlenebilirlik üzerine kuruludur.
Koruyucu Önlemler ve Manipülasyon Riski
Guardrail nedir?
Guardrail’ler, AI ajanlarının davranışlarını yönlendiren kurallar ve kısıtlamalardır.
Sorun
Tehlikeye atıldığında, şunları yapabilirler:
- ajanı sınırların dışına çıkarmak
- zararlı eylemlere neden olmak
- saldırı vektörü haline gelmek
👉 Bu, yeni bir saldırı yüzeyi türüdür.
Stratejik İçgörü
Şirketler şunları yapmalıdır:
- kritik varlıklar olarak guardrail’leri korumak
- bütünlüğü ve değiştirilmezliği sağlamak
- ajanların davranışlarını sürekli olarak doğrulamak
Human-in-the-loop: Neden insan kontrolü merkezi kalıyor
Tanım
Human-in-the-loop, AI sistemleri tarafından gerçekleştirilen kritik eylemleri bir insanın onaylaması gerektiği anlamına gelir.
Amazon Vakası
“Contingent” yetkilendirme sistemi:
- Hassas işlemler için 2 kişinin onayı gereklidir
- donanım kimlik doğrulama (FIDO2)
- onay olmadan otomatik bloklama
AI’ye Uygulama
Aynı ilke ajanlara da uygulanır:
- ajanstan bağımsız kontrol noktaları
- bağımsız doğrulama
- kendi kendine yetkilendirme imkansızlığı
En önemli şey: AI asla kritik kararlar üzerinde tam kontrol sahibi olmamalıdır.
Startup’lar için AI Güvenliği: Hemen Yapılması Gerekenler
Soru: Nereden başlamalı?
Operasyonel Yanıt
Schmidt’e göre öncelikler şunlardır:
1. Ajanların Envanteri
- hangi ajanlar mevcut
- nerede kurulu
- ne yaparlar
2. Veri Kontrolü
- nerede bulunurlar
- kimler kullanır
- nasıl transfer ediliyorlar
3. Veri etiketleme
- hassas veriler vs hassas olmayan veriler
- başlangıçtan itibaren sınıflandırma
Bu, şu nedenlerden dolayı çok önemlidir:
verileri sonradan etiketlemek son derece maliyetlidir
4. Ajanların İzolasyonu
- container veya VM
- sınırlı erişim
- denetlenebilirlik
Kaçınılması Gereken Gerçek Hata
Pek çok şirket düşünüyor:
“AI’yi engellemeliyiz”
Schmidt açıkça belirtiyor:
bu yaklaşım yanlıştır
Doğru Strateji
- AI kullanımını kabul etmek
- görünür hale getirmek
- kontrol etmek
- yönetmek
Özetle:
AI’yi durdurmayın, ancak onu güvenli hale getirin.
Gelecek Trend: AI Güvenliği = Sürekli Geri Bildirim
HUMAN X Konferansı’ndan çıkan önemli bir içgörü:
👉 güvenlik artık “sonradan” değil
Yeni model
- anında geri bildirim
- gerçek zamanlı doğrulama
- sürekli iyileştirme
Her işlem şu hale gelir:
- güvenlik için giriş
- eğitim için veri
- iyileştirme fırsatları
Şirketler için Stratejik Etkiler
1. Güvenlik Dağıtık Hale Geliyor
Artık sadece CISO’nun görevi değil:
- her takım sorumlu olmalıdır
2. AI operasyonel karmaşıklığı artırıyor
Hizmet eder:
- görünürlük
- yönetim
- otomasyon
3. İnsan kontrolü merkezi olmaya devam ediyor
Artan özerkliğe rağmen:
- kritik kararlar insanlara bırakılmalıdır
SSS – AI Güvenliği
1. AI güvenliği nedir?
AI güvenliği, yapay zeka tabanlı sistemleri kötüye kullanım, saldırılar ve operasyonel hatalardan koruyan uygulamalar, teknolojiler ve süreçlerin bütünüdür.
2. AI neden güvenlik risklerini artırıyor?
Çünkü saldırganların yeteneklerini artırır, saldırıların hızını yükseltir ve otonom ajanlar ve shadow AI gibi yeni iç vektörler tanıtır.
3. AI ajanları nasıl kontrol edilebilir?
Aracılığıyla:
- benzersiz kimlikler
- containerizasyon
- hisse denetimi
- insan-döngüde
4. Bugün şirketler için öncelik nedir?
Anlamak:
- hangi ajanları kullanıyorlar
- verilerin nerede bulunduğu
- hangi erişimler mevcut
5. Startuplar bir CISO’ya sahip olmalı mı?
Gerekli değil. Şirketteki herkesin güvenlikten sorumlu olması daha önemlidir, özellikle hassas verilerin yönetiminde.
Sonuç
AI güvenliği artık isteğe bağlı değil.
Bu, şu unsurları birleştiren bir sistemdir:
- teknoloji (container, kimlik, denetim)
- süreçler (yetkilendirmeler, yönetişim)
- kültür (yaygın sorumluluk)
👉 Bu, geleceğin “AI vs insan” değil, ancak:
İnsan kontrolünde AI.