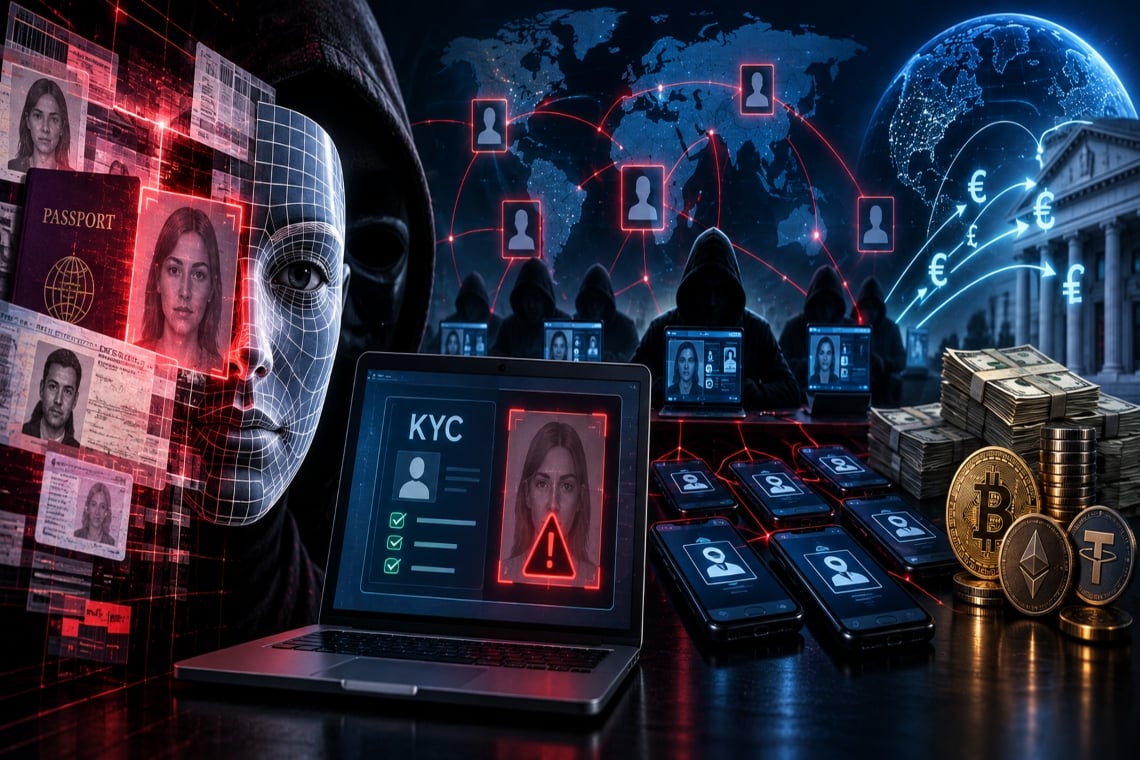
Son yıllarda, yapay zeka destekli kimlik dolandırıcılığı köklü bir dönüşüm geçirdi. Artık tek başına hareket eden münferit dolandırıcılardan söz etmiyoruz: bugün, organize suç ağları ve koordineli dolandırıcılık grupları, paylaşılan kimlikleri, cihazları ve belgeleri kullanarak KYC (Müşterini Tanı) kontrollerini atlatıyor ve küresel ölçekte finansal suçları kolaylaştırıyor. Shufti’nin, doğrulama ağından elde edilen gerçek verilere dayanan 2026 Kimlik Dolandırıcılığı Raporu, bu grupların dolandırıcılık girişimlerini katlamak için yeni teknolojilerden nasıl yararlandığına dair ürkütücü bir tablo sunuyor.
İçindekiler
Deepfake ve üretken yapay zeka: suçun yeni yüzü
Üretken yapay zekanın ortaya çıkışı, ikna edici sahte kimlikler oluşturmanın maliyetini ve teknik engellerini ortadan kaldırdı. Bugün tek bir operatör, aynı kimliği, belgeyi veya cihazı onlarca doğrulama girişiminde, çoğu zaman farklı sektörlerde ve farklı ülkelerde yeniden kullanabiliyor. Shufti tarafından 2026’nın ilk yarısında toplanan veriler, olgunun artık en az on bir sektörde yaygın olduğunu gösteriyor; kripto sektörü ise en yüksek maruziyete sahip: doğrulama taleplerinin %22,49’u sahte çıkıyor.
Çarpıcı bir örnek, 70 kimliği 13 paylaşılan cihaz ve deepfake belgeler aracılığıyla birbirine bağlayan, tek bir cihazın ise tam 16 doğrulama olayında kullanıldığı koordineli bir ağı içeriyor. Aynı işlemin iki farklı yargı alanında ortaya çıkması arasındaki en kısa süre yalnızca 38 saniyeydi; bu, gerçek bir fiziksel hareket için çok kısa: paylaşılan ve otomatikleştirilmiş bir altyapının açık kanıtı.
En yaygın saldırı teknikleri
Sunum saldırıları
Bu saldırı türü, biyometrik doğrulama sırasında kamera önüne yapay zeka ile üretilmiş bir yüz, değiştirilmiş bir belge veya fiziksel bir maske gibi manipüle edilmiş bir yapay nesnenin getirilmesini içerir. Amaç, gerçekmiş gibi görünen bir görüntü veya video sunarak sistemi kandırmaktır.
Enjeksiyon saldırıları
Enjeksiyon saldırıları çok daha sofistike yöntemlerdir: fiziksel sunum aşamasını tamamen atlayarak, manipüle edilmiş görüntüleri veya video akışlarını sanal kameralar ya da emülatörler aracılığıyla doğrudan doğrulama hattına enjekte ederler. Bu durumda sorun, hem yazılımın bütünlüğünü hem de belgenin gerçekliğini ilgilendirir.
Altyapı temelli dolandırıcılık
Burada dolandırıcılar, paylaşılan teknik altyapılardan yararlanır: cihaz emülatörleri, sahte cihazlar, proxy ağları, kontrol edilen IP adresleri ve yeniden kullanılan kimlik kaynakları. Bu yaklaşım, aynı sahte yapay nesneleri sürekli geri dönüştürerek geniş ölçekli doğrulama saldırıları yürütmeyi mümkün kılar.
Dolandırıcılığın rakamları: deepfake belgeler ve sentetik kimlikler
Shufti’nin 2026 Deepfake Kimlik Dolandırıcılığı Raporu’na göre, yapay zeka destekli kimlik dolandırıcılıklarının çoğu dört ana yapay nesne etrafında yoğunlaşıyor:
- **Deepfake belgelerle yapılan dolandırıcılık (%80,10)**: fotoğraf değiştirme veya veri manipülasyonu yoluyla düzenlenmiş, çoğu zaman birden fazla başvuruda yeniden kullanılan gerçek belgeler.
- **Sentetik kimlikler (%12,31)**: gerçek ve uydurma verilerin birleştirilmesiyle, gerçekte var olmayan ancak meşru görünen kişilerin oluşturulması.
- **Enjekte edilmiş videolar (%4,01)**: doğrulama hattına doğrudan gönderilen önceden kaydedilmiş veya üretilmiş akışlar.
- **Yüz değiştirme (%3,58)**: başvuru sahibinin yüzünün, başka bir kişinin ya da sentetik bir bileşik yüzle değiştirilmesi.
En çok etkilenen sektörler: kripto, fintech ve ötesi
Kimlik dolandırıcılığına maruziyet sektörler arasında önemli ölçüde değişiyor. Kripto, doğrulama taleplerinin %22,49’unun sahte çıkmasıyla en savunmasız alan. Onu fintech (%18,36), forex (%17,18), kredi ve yatırımlar (%17,08) ile sağlık sektörü (%15,94) izliyor. Sigorta, ödemeler, e-ticaret, oyun, telekomünikasyon ve bankacılık gibi sektörler de daha düşük oranlarla da olsa bu tabloya dahil.
Koordineli dolandırıcılık ağları: organize suçun yeni cephesi
Shufti raporu, organize dolandırıcılıkların giderek daha fazla birbirine bağlı suç ekosistemleri tarafından kolaylaştırıldığını ortaya koyuyor. Bu gruplar, kimlik yapay nesnelerini, cihazları ve altyapısal sinyalleri paylaşıyor; bu da geleneksel doğrulama sistemlerinin sahte girişimleri tespit edip engellemesini zorlaştırıyor.
- Ayrı sahte girişimler arasındaki eşleşmelerin %65,68’i, aynı kimlik belgesinin yeniden kullanılmasından kaynaklanıyor.
- Bağlantılı kümelerin %98,78’i, iki ile on kimlik arasında değişen sayıda kimliği içeriyor; bu da koordinasyonun çoğunlukla küçük hücreler halinde gerçekleştiğini gösteriyor.
- Sahte girişimlerin %2,01’i birden fazla ülkeye yayılıyor ve çoğu zaman kara para aklama faaliyetleriyle bağlantılı oluyor.
Dikkate değer bir vaka, Nijerya’da ortaya çıkan ve 70 kimliği sahte belgeler, cihazlar ve paylaşılan IP adresleri aracılığıyla birbirine bağlayan bir ağı içeriyor. Tek bir cihaz 16 doğrulama olayıyla ilişkilendirilirken, bir IP adresi beş ayrı olayı birbirine bağlıyordu.
Sınır ötesi faaliyet: suç koordinasyonunun imzası
Sınır ötesi faaliyet, suç koordinasyonunun en net göstergelerinden biridir. Shufti verileri, aynı işlemin iki farklı ülkede ortaya çıkması arasındaki tipik sürenin 9 dakika 33 saniye olduğunu, uç örneklerde ise bu sürenin yalnızca 38 saniyeye indiğini gösteriyor. En çok etkilenen yargı alanları arasında Amerika Birleşik Devletleri (%25,2), Birleşik Krallık (%11,3), Pakistan (%7,3), Meksika (%7,0), Vietnam (%6,5) ve Fransa (%4,7) yer alıyor.
Dolandırıcılığın önlenmesi için çok katmanlı stratejiler
Kimlik dolandırıcılığıyla mücadele, çok katmanlı bir yaklaşım gerektirir:
1. Çok katmanlı doğrulama: belge doğrulama, biyometrik eşleştirme, canlılık tespiti ve deepfake tespiti entegre edilmelidir; böylece tek bir yapay nesne tek başına güvenilir kabul edilmez.
2. Kimlik ağı zekası: cihaz parmak izi çıkarma, ağ analizi ve belgeler ile cihazlar arasındaki paylaşılan özniteliklerin incelenmesiyle, sahte girişimin arkasındaki ağı ortaya çıkarmak.
3. Davranışsal ve sürekli doğrulama: davranışsal biyometri ve periyodik kontroller, ağların bir hesabı onboarding sonrasında da istismar etmesini engeller.
4. Risk temelli kararlar: temiz girişimler otomatik olarak sonuçlandırılırken, şüpheli vakalar incelemeye alınır; böylece meşru kullanıcılar cezalandırılmadan kontroller optimize edilir.
Onboarding’in ötesinde: sürekli gözetim gerekliliği
Kimlik güvenliği onboarding ile sınırlı kalamaz. Koordineli bir ağ, zaman içindeki ve farklı hesaplar arasındaki davranıştan anlaşılır. Giriş, hesap kurtarma, yüksek değerli işlemler, lehtar değişiklikleri ve periyodik incelemeler sırasında, koordineli dolandırıcılıkları en başından tespit etmeyi sağlayan aynı ağ zekası sinyallerinden yararlanarak güvenin yeniden değerlendirilmesi hayati önem taşır.
Kimlik dolandırıcılığının giderek daha sofistike ve küresel hale geldiği bir ortamda, yalnızca entegre ve dinamik bir yaklaşım dijital platformların güvenliğini ve gerçek kullanıcıların korunmasını sağlayabilir.