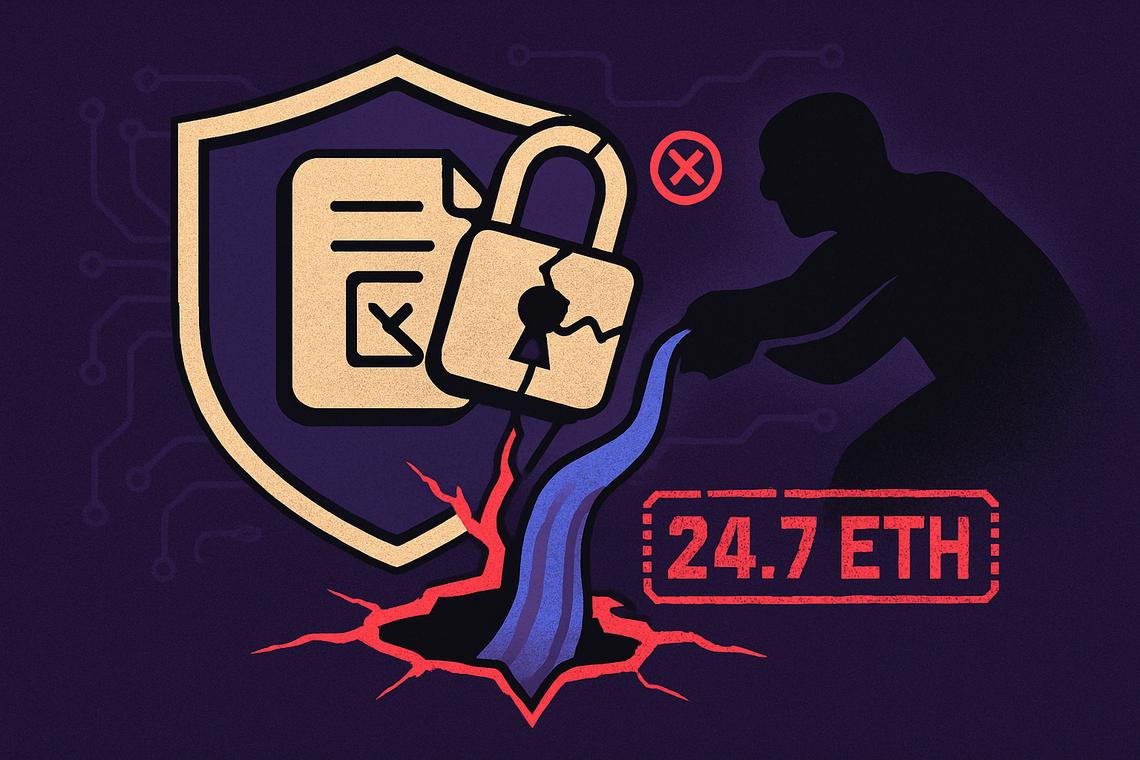
Yeni ortaya çıkan bir NEAR akıllı sözleşme ihlali, ağdan yaklaşık 24,7 ETH çekilmesine yol açarak, merkeziyetsiz platformların kullanıcı fonlarını tutan kodu ne kadar kapsamlı denetlediğine dair soruları yeniden alevlendirdi. İlk olarak CryptoTwitter yorumcusu @SlowMist_Team tarafından işaretlenen olay, NEAR tabanlı bir akıllı sözleşme içindeki eksik erişim kontrolü denetimine kadar izleniyor — bu açık, yetkisiz faaliyetlerin, fonlar çoktan kaybolana kadar fark edilmeden sızmasına izin verdi.
İçindekiler
Öne çıkan noktalar
- Bir NEAR akıllı sözleşmesindeki güvenlik ihlali yaklaşık 24,7 ETH kaybına yol açtı.
- Temel neden, etkilenen akıllı sözleşme içindeki eksik erişim kontrolüydü.
- İstismar, NEAR ekosistemi içindeki bir emir fabrikasını ve bir mağdur hesap sistemini vurdu.
- Olay, akıllı sözleşme denetim standartları ve olası düzenleyici ilgiler üzerine yeni bir tartışmayı körüklüyor.
NEAR Akıllı Sözleşme İhlalinde 24,7 ETH Kaybı
Hikâyenin özü basit ama rahatsız edici: Bir NEAR akıllı sözleşmesindeki bir kusur, yaklaşık 24,7 ETH’nin sistemden sifonlanmasına izin verdi. Bu rakam, zincir üstü gözlemle doğrulandı ve paylaşımı kripto işlem çevrelerinde anında dikkat çeken @SlowMist_Team tarafından büyütüldü. Güvenli, geliştirici dostu merkeziyetsiz uygulamalar vaadi etrafında inşa edilmiş bir ağ için bu tür bir aksaklık, hem itibar hem de kullanıcı güveni açısından ağır bir darbe anlamına geliyor.
İhlalin Nedeni
Rapora göre istismar, bir özel anahtar hırsızlığından veya ele geçirilmiş bir cüzdandan kaynaklanmıyordu. Bunun yerine, daha temel bir şeye dayanıyordu: eksik erişim kontrolüne bağlı bir akıllı sözleşme güvenlik açığı. Basitçe ifade etmek gerekirse, sözleşme belirli fonksiyonları tetiklemeye kimin yetkili olduğunu düzgün şekilde doğrulamada başarısız oldu ve yetkisiz işlemler için kapıyı açık bıraktı. Bu tür bir erişim kontrolü açığı, akıllı sözleşme hatalarının en yaygın — ve en önlenebilir — kategorilerinden biridir; bu da, bu sınıf istismarları yakından takip eden geliştiriciler için burada ortaya çıkmasını özellikle sinir bozucu kılıyor.
Etkilenen Bileşenler
İki spesifik altyapı parçası ele geçirilmiş olarak adlandırıldı: bir emir fabrikası ve bir mağdur hesap sistemi. Rapor, istismarın her teknik adımını ayrıntılandırmasa da, ihlalin emir oluşturmayı ve hesap düzeyindeki verileri yöneten bileşenlere ulaştığı açık; bunların her ikisi de herhangi bir akıllı sözleşme mimarisinde hassas noktalardır. Bu katmanlar açığa çıktığında, sonuçlar genellikle anlık kaybın ötesine uzanır; çünkü kullanıcılar ve entegratörler, diğer bağlı sözleşmelerin de aynı zayıflığı paylaşıp paylaşmadığını yeniden değerlendirmek zorunda kalır.
NEAR Ekosistemi ve Piyasaya Etkisi
Doğrudan finansal kaybın ötesinde, ihlal traderların ve geliştiricilerin NEAR’ın akıllı sözleşme güvenliğine ne kadar güven duyduğunu test ediyor. Piyasa tepkisi şu ana kadar alışılmadık derecede sessiz — ve bu sessizlik başlı başına dikkat çekici.
İşlem Duruşu ve Piyasa Tepkisi
Piyasanın ihlale tepkisi temkinli oldu; piyasa katılımcıları sermaye tahsis etmeden önce riski değerlendirmek için geri çekildi. Bu, NEAR Protocol güvenliğini yakından izleyen yatırımcılar için tam da önemli olan türden bir an: bir ihlal yalnızca istismar edilen fonlara mal olmaz, takip eden günlerde sessizce likiditeye ve katılıma da mal olabilir.
Kullanıcı Güveni Endişeleri
Bu tür güvenlik olayları, dolar tutarının ima ettiğinden daha uzun bir gölge bırakma eğilimindedir. Görece sınırlı sayılabilecek 24,7 ETH’lik bir kayıp bile, kullanıcıları aynı ağ üzerindeki diğer sözleşmelerin benzer riskler taşıyıp taşımadığını sorgulamaya itebilir. Hem geliştiriciler hem de günlük kullanıcılar için erişilebilir ve güvenilir olmak üzerine kurulu bir platformda, bu güveni yeniden tesis etmek genellikle sessiz bir düzeltmeden fazlasını gerektirir — görünür ve doğrulanabilir eylem gerektirir.
Geliştirilmiş Akıllı Sözleşme Güvenliği Çağrısı
Bu ihlal, kripto endüstrisinin yıllardır sürdürdüğü bir tartışmaya yeni bir ağırlık ekliyor: akıllı sözleşmelerin, bir istismar sorunu zorla gündeme getirmeden önce, dağıtımdan önce daha sıkı ve daha tutarlı şekilde uygulanan erişim kontrollerine ihtiyacı var.
Daha Sıkı Güvenlik Protokollerine İhtiyaç
Bu olayın merkezindeki eksik erişim kontrolü, yeni bir hata kategorisi değil — denetçilerin yakalamak üzere eğitildiği bir tür. Buna rağmen ortaya çıkmış olması, bu özel sözleşme için ya inceleme sürecinde ya da dağıtım hattında boşluklar olduğuna işaret ediyor. NEAR ekosistemi genelindeki paydaşların, daha sıkı denetimler, erişim izinlerinin daha kapsamlı test edilmesi ve muhtemelen kullanıcı fonlarına dokunan sözleşmeler yayına girmeden önce bağımsız güvenlik incelemeleri için baskı yapmaları bekleniyor.
Olası Düzenleyici Sonuçlar
Yetkisiz erişim ve kaybolan fonları içeren olaylar, hemen resmi bir adım atılmasa bile, düzenleyicilerin dikkatini çekme eğilimindedir. Daha geniş kripto alanı olgunlaşmaya devam ettikçe, bu tür temel zafiyetlere bağlı ihlaller, akıllı sözleşmeler için zorunlu güvenlik standartlarına ilişkin tartışmalarda referans noktaları hâline gelebilir. Düzenleyiciler bu vakaya özel olarak harekete geçsin ya da geçmesin, bu olay sektörün tekrar tekrar sergilediği bir modeli pekiştiriyor: kod düzeyindeki güvenlik hataları, piyasa güvenine ve nihayetinde politika tartışmalarına kadar dışa doğru dalga dalga yayılıyor.
SSS
NEAR Protocol’de 24,7 ETH kaybına ne sebep oldu?
Kayıp, bir NEAR akıllı sözleşmesindeki eksik erişim kontrolünden kaynaklandı; bu da istismarı tetikleyen yetkisiz erişime izin verdi.
NEAR ekosisteminin hangi bölümleri ihlalden etkilendi?
Rapora göre ihlal, NEAR ekosistemi içinde bir emir fabrikasını ve bir mağdur hesap sistemini etkiledi.
Piyasa NEAR akıllı sözleşme ihlaline nasıl tepki verdi?
Piyasa, NEAR ekosistemiyle ilişkili riskleri değerlendirmek için piyasa katılımcılarının geri çekilmesiyle, ihlale temkinli bir şekilde tepki verdi.
Bu ihlalin NEAR’ın güvenlik protokolleri için ne gibi sonuçları var?
İhlal, yetkisiz erişimi önlemek ve ağda kullanıcı güvenini yeniden tesis etmeye yardımcı olmak için daha sıkı akıllı sözleşme güvenlik protokollerine duyulan ihtiyacı vurguluyor.
{“@context”:”https://schema.org”,”@type”:”FAQPage”,”mainEntity”:[{“@type”:”Question”,”name”:”NEAR Protocol’de 24,7 ETH kaybına ne sebep oldu?”,”acceptedAnswer”:{“@type”:”Answer”,”text”:”Kayıp, bir NEAR akıllı sözleşmesindeki eksik erişim kontrolünden kaynaklandı; bu da istismarı tetikleyen yetkisiz erişime izin verdi.”}},{“@type”:”Question”,”name”:”NEAR ekosisteminin hangi bölümleri ihlalden etkilendi?”,”acceptedAnswer”:{“@type”:”Answer”,”text”:”Rapora göre ihlal, NEAR ekosistemi içinde bir emir fabrikasını ve bir mağdur hesap sistemini etkiledi.”}},{“@type”:”Question”,”name”:”Piyasa NEAR akıllı sözleşme ihlaline nasıl tepki verdi?”,”acceptedAnswer”:{“@type”:”Answer”,”text”:”Piyasa, NEAR ekosistemiyle ilişkili riskleri değerlendirmek için piyasa katılımcılarının geri çekilmesiyle, ihlale temkinli bir şekilde tepki verdi.”}},{“@type”:”Question”,”name”:”Bu ihlalin NEAR’ın güvenlik protokolleri için ne gibi sonuçları var?”,”acceptedAnswer”:{“@type”:”Answer”,”text”:”İhlal, yetkisiz erişimi önlemek ve ağda kullanıcı güvenini yeniden tesis etmeye yardımcı olmak için daha sıkı akıllı sözleşme güvenlik protokollerine duyulan ihtiyacı vurguluyor.”}}]}
Yapay zekâ desteğiyle hazırlanmış ve editör ekibi tarafından gözden geçirilmiştir.