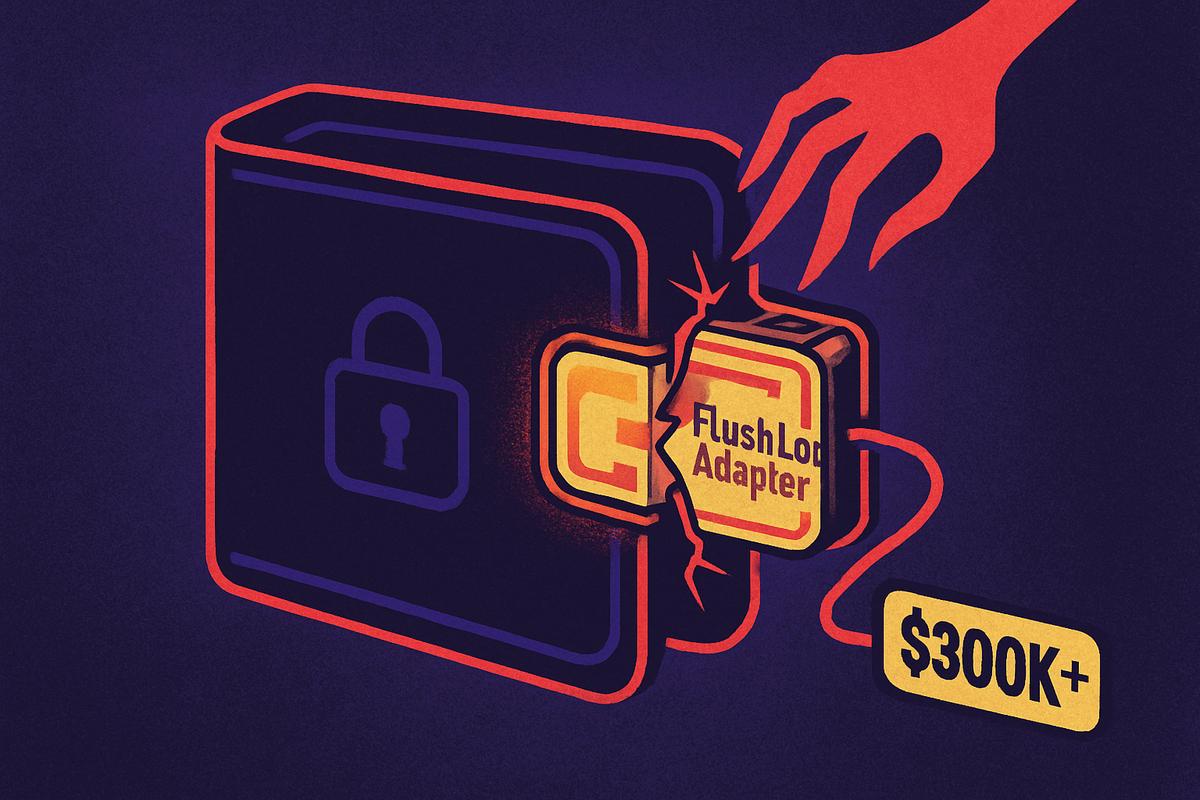
Aave V3 üzerindeki kaldıraçlı pozisyonları yönetmek için oluşturulmuş özel bir Ethereum modülü, 1 Ekim 2026’da istismar edildi ve güvenlik araştırmacılarının yılın teknik açıdan en hassas Aave V3 istismarı vakalarından biri olarak tanımladığı olayda iki Safe cüzdandan 300.000 dolardan fazla para çekildi. İhlal, Aave’in çekirdek borç verme sözleşmelerine hiç dokunmadı. Bunun yerine saldırganlar, Safe cüzdan kullanıcıları için kaldıraçlı Aave pozisyonlarını açıp kapatmak üzere tasarlanmış FlashLoopAdapter adlı üçüncü taraf bir eklentide bir açık buldu.
İçindekiler
Öne çıkanlar
- Aave V3 kaldıraçlı pozisyonları için özel bir Ethereum modülü olan FlashLoopAdapter, 1 Ekim 2026’da istismar edildi.
- İki Safe cüzdandan 300.000 dolardan fazla para çekildi; güvenlik firmaları Defimon Alerts ve SlowMist kayıpları 305.000 ila 310.000 dolar arasında tahmin ediyor.
- Saldırgan, Aave borcunda yaklaşık 1.335 WETH geri ödedikten sonra, bir cüzdandan yaklaşık 1.306,48 weETH ve ikincisinden 6,4 weETH çekti.
- Saldırıda Morpho’dan alınan bir WETH flash kredisi kullanıldı ve saldırgan işlem sonrasında yaklaşık 114 ETH elinde tuttu.
- Zafiyet, Aave’in temel borç verme protokolünde değil, doğrudan FlashLoopAdapter içindeki bir erişim kontrolü açığıydı.
FlashLoopAdapter İstismarı Safe Cüzdanlardan 300.000 Doların Üzerinde Para Boşalttı
Olay, saldırgan kontrolündeki bir sözleşmenin FlashLoopAdapter içine yerleştirilmiş erişim kontrollerini aşmayı başarmasıyla 1 Ekim’de ortaya çıktı. Güvenlik firması Defimon Alerts, X üzerinde etkinliği işaretleyerek modülün yürütme yolunun saldırgana, kaldıraçlı Aave pozisyonları için adaptörün etkinleştirildiği iki Safe cüzdanla doğrudan etkileşim kurma imkânı tanıdığını anlattı.
1 Ekim 2026 İstismarının Ayrıntıları
İçeri girdikten sonra saldırganın Aave’in ana borç verme havuzuna dokunmasına gerek kalmadı. Yalnızca FlashLoopAdapter’ın kendi yetkilerini kullanarak, güvenli bir şekilde yönetmesi gereken cüzdanlardan teminatı dışarı taşıdı. Bu ayrım önemli: bu, Aave’in kendisinin ihlali değil, onun üzerine inşa edilmiş bir katmanın ihlaliydi.
Çekilen Tutarlar ve Çalınan Varlıklar
İlk cüzdanda saldırgan, Aave’deki açık borcun yaklaşık 1.335 WETH‘ini geri ödedi; bu adım, arkasındaki teminatın kilidini açtı. Ardından aynı Safe cüzdandan yaklaşık 1.306,48 weETH çekti. Aynı modüle bağlı ikinci bir cüzdan, aynı işlem dizisinde daha küçük bir miktar, yaklaşık 6,4 weETH kaybetti.
Çekimden sonra saldırgan, çalınan varlıkların bir kısmını dönüştürdü ve Defimon’un takibine göre elinde yaklaşık 114,1 ETH ile kaldı. İlk cüzdana bağlı bir Etherscan kaydı, yaklaşık 1.306,48 variableDebtEthWETH tokeninin yakılmasını ve buna karşılık gelen bir weETH çekimini gösterdi. Etherscan, brüt işlem değerini yaklaşık 3,88 milyon dolar olarak listeliyordu, ancak bu rakam saldırganın gerçek kazancını değil, işlem boyunca hareket eden toplam teminatı yansıtıyor. Defimon’un 305.000 dolarlık tahmini ve SlowMist’in yaklaşık 310.000 dolarlık yakın rakamı, flash kredi ve borç geri ödemesi dışarıda bırakıldığında gerçek finansal zararı daha iyi ortaya koyuyor.
Teknik Neden: FlashLoopAdapter Modülünde Erişim Kontrolü Açığı
Temel neden, FlashLoopAdapter’ın fonksiyonlarını kimin tetikleyebileceğini nasıl doğruladığına dayanıyor. Saldırgan kontrolündeki bir sözleşme, aslında geçememesi gereken bu kontrolleri geçti ve ardından gelen tüm işlem dizisine kapıyı açtı.
Erişim Kontrolü Zafiyetinin Rolü
Hikâyenin bu kısmı, bir FlashLoopAdapter saldırısını gerçek bir Aave protokolü arızasından ayırıyor. Aave’in kendi dokümantasyonu, borçlanma, geri ödeme, çekim ve flash kredileri V3 borç verme havuzunun standart özellikleri olarak listeliyor ve burada bu çekirdek fonksiyonların hiçbirinde bir bozulma yaşanmadı. Zayıflık, tamamen Safe cüzdan kullanıcılarının kaldıraçlı pozisyonlarını yönetmek için tercih ettiği özel adaptör sözleşmesinin içinde bulunuyordu. Olayı bağımsız olarak inceleyen SlowMist, saldırganın kimlik doğrulamayı aşmak için sahte bir Safe cüzdan kullandığını ve ardından fonlara ulaşmak için keyfi işlem verilerine dayandığını bildirdi.
Morpho’dan Alınan WETH Flash Kredisinin Kullanımı
Flash krediler, merkeziyetsiz finansta rutin bir araçtır: bir sözleşme tek bir işlem için fon ödünç alır ve bu işlem kapanmadan önce, bir ücretle birlikte geri ödemek zorundadır. Saldırı dizisinin bir parçası olarak saldırgan, Morpho‘dan bir WETH kredisi aldı ve bu ödünç sermayeye dayanarak, kendi fonlarını hiç riske atmadan borç geri ödeme ve çekim adımlarını gerçekleştirdi. Tek başına bir flash kredinin kullanılması, kredi verenin yanlış bir şey yaptığına dair bir kanıt değildir; Morpho yalnızca standart, izinsiz bir hizmet sundu ve saldırgan bunu, FlashLoopAdapter’ın erişim kontrolü açığı etrafında inşa ettiği daha geniş bir istismarın parçası hâline getirdi.
Soruşturmanın Durumu ve Daha Geniş Güvenlik Bağlamı
FlashLoopAdapter soruşturması hâlâ sürüyor ve şu ana kadar bildirilen iki adres dışında, modüle bağlı başka cüzdan veya sözleşmelerin etkilenip etkilenmediği henüz doğrulanmadı. Bu belirsizlik üzerinde durmaya değer: bunun gibi bir Safe cüzdan zafiyeti, özellikle kusur tek bir kullanıcının yapılandırmasında değil de paylaşılan altyapıda yer aldığında, otomatik olarak yalnızca hâlihazırda tespit edilmiş adreslerle sınırlı kalmayabilir.
Süren Soruşturma ve Belirsiz Etki
Daha geniş DeFi kaldıraç piyasası açısından bunun neden önemli olduğu oldukça net. Özel modüllerle eşleştirilmiş Safe cüzdanlar, borç verme protokolleri genelinde kaldıraçlı pozisyonları yönetmenin yaygın bir yolu hâline geldi ve bu olay, temel protokolün güvenli olmasının, onun etrafında inşa edilen her şeyin de güvenli olacağı anlamına gelmediğini gösteriyor. Aave’in çekirdek sözleşmeleri olay boyunca sorunsuz çalıştı, ancak bu durum, teminatları çoğu kullanıcının yalnızca bir kolaylık katmanı olduğunu varsaydığı bir modül üzerinden boşaltılan iki cüzdan için pek teselli sunmadı.
Önceki Safe Cüzdan İstismarlarıyla Karşılaştırma
Bu yıl, Safe cüzdana bağlı kaldıraçlı bir Aave V3 pozisyonunun hedef alınması ilk kez yaşanmıyor. Aave V3 üzerinde kaldıraçlı bir pozisyon tutan farklı bir Safe cüzdan, 15 Eylül’de yaklaşık 2.900 rsETH kaybetti; bu tutar o dönemde yaklaşık 7,8 milyon dolar değerindeydi. O olayda, pozisyonu devredilebilir rsETH’ye dönüştürmek için bir Uniswap V4 hook’u kullanıldı, ancak Yoink adlı bir bot, saldırganın kendi işlemini önden çalıştırarak fonları onun yerine ele geçirmeyi başardı. rsETH’in arkasındaki protokol olan Kelp DAO, sonrasında alıcı adresi duraklattı ve çekirdek sözleşmelerinin ve rsETH’in teminatının etkilenmediğini açıkladı.
Birlikte ele alındığında bu iki olay, tek seferlik bir kazadan ziyade yinelenen bir modele işaret ediyor: Aave V3 üzerinde kaldıraç yönetimini kolaylaştırmak için üzerine eklenen araçlar, Aave’in temel protokolü dokunulmadan kalmaya devam ederken, sürekli olarak en zayıf halka hâline geliyor. Safe cüzdan modülü üzerinden kaldıraçlı pozisyon yürüten herkes için, bir sonraki manşette bir Aave V3 istismarından bahsedildiğinde hatırlanmaya değer bir ayrım bu — protokolün kendisi gayet iyi durumda olabilir, ancak riskin ortaya çıkma eğiliminde olduğu yer, etrafındaki iskele yapısıdır.
Bu makale, yapay zekâ desteğiyle hazırlanmış ve editör ekibi tarafından gözden geçirilmiştir.