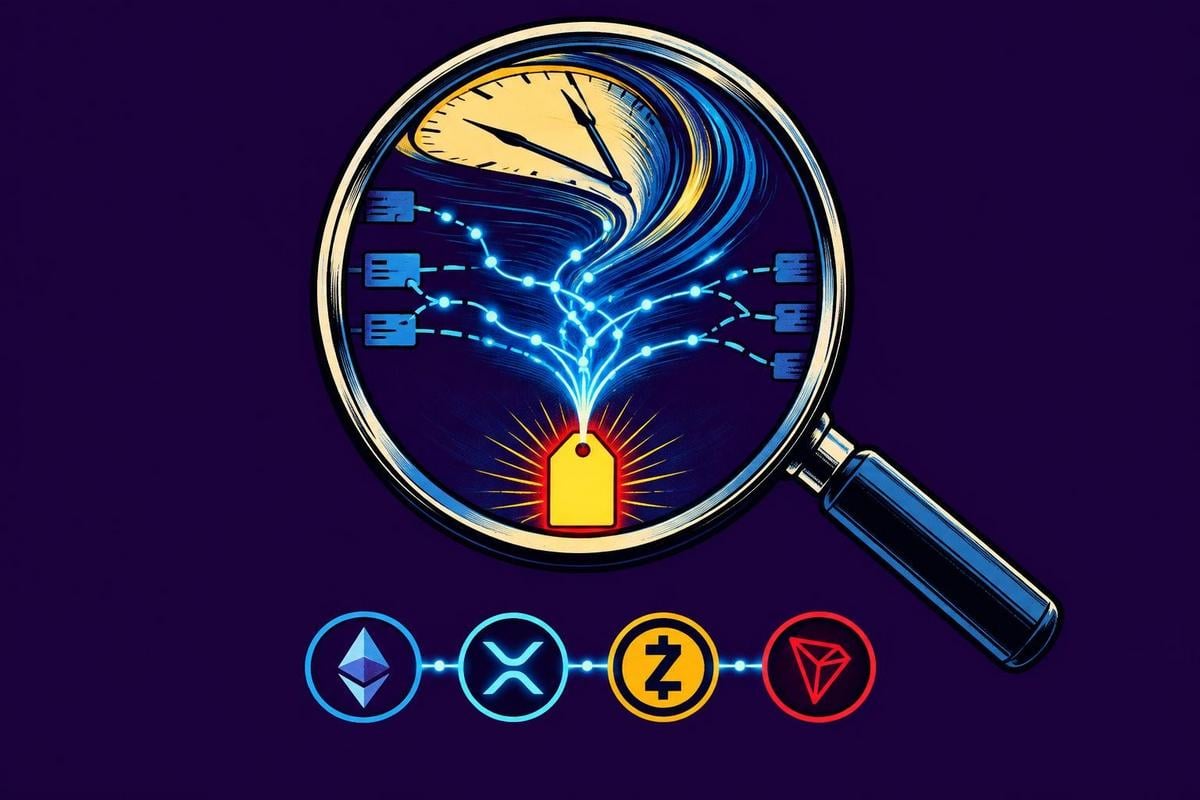
Chainalysis, Bitget kripto borsasından çekilen 387 milyon doları izlerken, normalde soruşturmacıların 20 saatten fazla zamanını alacak bir köprü mutabakat görevini, kurum içi yapay zekâ kullanarak 10 dakikanın altına indirdiğini söylüyor.
Bu çözümleme, crypto.news’in bildirdiği üzere 1 Ekim tarihli bir Chainalysis raporundan geliyor. Blokzincir analiz firması, Bitget’in 24 Eylül’de yetkisiz transferleri tespit etmesinin ardından, özellikle bu vaka için özel otomasyon inşa ettiklerini ve bu aracın, ayrı ağlarda incelendiğinde birbiriyle ilgisiz görünen parçalı işlem izlerini birbirine bağlamaya yardımcı olduğunu belirtti.
İçindekiler
Öne çıkanlar
- Chainalysis, Bitget soruşturması sırasında 20 saatlik bir köprü-eşleştirme görevini 10 dakikanın altına indirdiğini söylüyor.
- Yaklaşık 387 milyon dolar, 23 transferle Ethereum, XRP, Zcash ve Tron üzerinden Bitget’ten çıktı.
- Chainalysis, hırsızlığı, 2026’daki kripto hırsızlıkları artık 1 milyar doları aşan Kuzey Koreli aktörlerle ilişkilendiriyor.
- Circle ve Tether, 26 Eylül’e kadar bağlantılı yaklaşık 318.000 dolarlık USDC ve USDT’yi dondurdu.
Yapay Zekâ İzleme Bitget Saldırısı Soruşturmasını Nasıl Hızlandırdı
Chainalysis soruşturmacıları eşleştirme mantığını kendileri belirledi, ardından bir ağdaki yatırımları başka bir ağdaki ödemelerle eşleştirme gibi tekrarlayan zincirler arası işleri yapay zekâya bıraktı. Firma, raporunda “Soruşturmacılarımız hâlâ mantığı tanımladı, çıktıları inceledi ve soruşturmayı yönlendirdi” dedi. Çalınan fonlarla bağlantılı yeni işaretlenen adresler, dakikalar içinde etiketlendi ve borsalar ile kolluk kuvveti ortakları tarafından kullanılan uyumluluk veri platformuna doğrudan aktarıldı.
Dört Blokzincirdeki 387 Milyon Dolarlık Hırsızlığın İç Yüzü
Saldırının ilk üç saati içinde Chainalysis, Bitget’ten yaklaşık 387 milyon dolar çeken 23 ayrı transferi takip etti. Analizine göre, bu tutarın %49,7’si Ethereum’a, %40,8’i XRP’ye, %7,6’sı Zcash’e ve %1,8’i Tron’a gitti.
Soruşturmacılar, çalınan XRP’yi, token’ları doğrudan bir borsaya yönlendirmek yerine Bitcoin olarak ödeyen zincirler arası bir likidite protokolü üzerinden izledi; bu güzergâhtan yaklaşık bir buçuk gün içinde on milyonlarca dolar geçti. Buradan sonra fonlar, Chainalysis’in izlemeye devam ettiğini söylediği, saldırganların kontrolündeki Bitcoin adreslerine ulaşmadan önce birkaç protokolden daha geçti.
Bitget’in kendi soruşturması, ihlali, saldırganların kimlik bilgilerini ele geçirmesine ve para çekme komutları sahte olarak oluşturmasına imkân tanıyan üçüncü taraf bir güvenlik ürünündeki zafiyete kadar takip etti. Adli çalışmalara Mandiant ve SlowMist yardımcı oldu. Chainalysis’e göre, saldırının arkasında Kuzey Koreli aktörler vardı ve bu durum, grubun 2026’daki kümülatif kripto hırsızlığını 1 milyar doların üzerine çıkardı; oysa Bitget CEO’su Gracy Chen başlangıçta yalnızca bilinen Kuzey Kore taktiklerine benzeyen IP kalıplarına ve VPN altyapısına işaret etmiş, kesin bir atıfta bulunmaktan kaçınmıştı.
Bitget’in Tepkisi: Tespit, Ödüller ve Yeniden Açılan Para Çekme İşlemleri
Bitget’e göre, sistemleri 24 Eylül’de 18:31 UTC’de, sıcak ve ılık cüzdan altyapısının bazı bölümlerinden kaynaklanan yetkisiz transferleri tespit etti. Borsa, daha sonra Zcash ve Tron transferlerinin de hesaba katılmasıyla, tahmini kayıplarını 351,6 milyon dolardan 387,5 milyon dolara yükseltti.
Fonları geri almak için Bitget, dondurulan varlıklara yol açan bilgiler ve başarılı kurtarma için ayrı ayrı %5 ödül teklif etti. Circle ve Tether, 26 Eylül’e kadar bağlantılı yaklaşık 318.000 dolarlık USDC ve USDT’yi dondurdu. Bitget, 30 Eylül’deki güncellemesinde, para çekme işlevlerinin kademeli olarak yeniden çevrimiçi hale geldiğini doğruladı — Bitcoin 28 Eylül’de, ardından Ether 29 Eylül’de ve USDT 30 Eylül’de — ve kullanıcı fonlarının dokunulmadan kaldığını, 300 milyon dolardan fazlasının ise şimdiden Koruma Fonu’na geri aktığını yineledi.
THORChain’in Tepkisi ve Ayrı Bir Kuzey Kore Davası
Chen, çalınan fonlar protokol üzerinden hareket etmeye başladığında saldırganın adreslerini engellemesi için THORChain’e başvurdu, ancak THORChain bunu reddetti. Ağ, acil durum kontrollerinin, bireysel cüzdanları dondurmak yerine genel ağ güvenliğini korumak için var olduğunu savundu ve bunun, seçici adres engellemeden temelde farklı bir ayrım olduğunu söyledi. Bir güvenlik firması olan GoPlus, kasalarının doğrulayıcı kontrolüne dayandığını ve işletmecilere temel katman doğrulayıcılarının sahip olduğunun ötesinde yetenekler tanıyan farklı bir imzalama mekanizmasına güvendiğini belirterek, THORChain’in Bitcoin ve Ethereum ile yaptığı karşılaştırmaya itiraz etti.
Ayrı olarak, 8 Eylül’de bildirilen bir ABD federal mahkeme davasında, Kuzey Koreli BT çalışanlarıyla bağlantılı yaklaşık 212.700 dolarlık stablecoin’in müsaderesine hükmedildi. Adalet Bakanlığı’nın Haziran 2025 tarihli şikâyetine göre savcılar, bu çalışanların, yurt dışında — bazıları blokzincir firmalarında — iş bulmak için gerçek kimliklerini gizlediklerini, ödemelerini genellikle USDC veya USDT olarak aldıklarını ve ardından bunları token takasları, zincirler arası transferler ve sahte kimliklerle açılan hesaplar üzerinden akladıklarını iddia etti. Yargıç Rudolph Contreras, tespit edilen tek cüzdanın müsaderesini onaylarken, kamu duyurusunun kalan varlıkları yeterince belirtmediğini tespit ederek daha geniş talebi şimdilik reddetti.
Bu makale, yapay zekâ desteğiyle hazırlanmış ve editör ekibi tarafından gözden geçirilmiştir.